Les budgets cyber vont souvent au pare-feu, aux systèmes de monitoring, ou encore à l’authentification multifacteur. Ces socles sont aujourd’hui quasi généralisés dans les entreprises françaises. Et pendant ce temps, dans l’ERP, l’assistant commercial recruté le mois dernier accède aux coefficients de marge, le stagiaire de l’atelier peut exporter le fichier clients complet, et trois personnes se partagent le même compte administrateur depuis la mise en production.
La gestion des droits, elle, ne protège aucune porte d’entrée. C’est de la gouvernance interne, et c’est bien pour ça qu’elle passe systématiquement après le reste dans un projet ERP. Elle ne se voit pas en démonstration. Personne ne la met dans un cahier des charges. On en parle le jour où quelque chose a fuité, rarement avant, et il est bien souvent trop tard.
Ce que votre ERP contient vraiment
Faites l’inventaire de ce qui vit dans votre système de gestion. Le fichier clients avec les conditions négociées, les tarifs d’achat et les remises fournisseurs, les coefficients de marge par famille d’articles. Les nomenclatures et les gammes de fabrication aussi, autrement dit vos spécificités industrielles. Les salaires si le module RH est déployé, l’encours de trésorerie, le carnet de commandes.
Aucun autre outil de l’entreprise ne concentre autant d’informations critiques au même endroit. C’est tout l’intérêt d’un ERP. C’est aussi ce qui en fait une cible de premier choix. Le baromètre annuel CESIN-OpinionWay, publié en janvier 2026 auprès de près de 400 responsables cybersécurité, fait apparaître un item qui en dit long : plus d’un quart des organisations déclarent une fuite de données due à une erreur humaine ou de configuration, et la proportion grimpe à plus d’un tiers dans les grandes structures. Or ces entreprises sont plutôt matures sur le sujet. Dans une PME sans responsable SI, le risque n’a aucune raison d’être plus faible.
Le vrai risque : la dérive silencieuse des droits
Le scénario catastrophe que l’on imagine, c’est l’intrusion. Le scénario réel est nettement plus banal : un droit accordé un vendredi après-midi pour dépanner, et jamais retiré.
Quatre dérives reviennent dans presque tous les audits.
Le compte administrateur partagé : deux ou trois personnes connaissent le mot de passe, et plus rien n’est imputable à qui que ce soit. Plus gênant encore, dans la plupart des ERP le compte administrateur échappe par construction au système de permissions. Un compte partagé, c’est donc un trou de sécurité doublé d’une impasse pour la traçabilité.
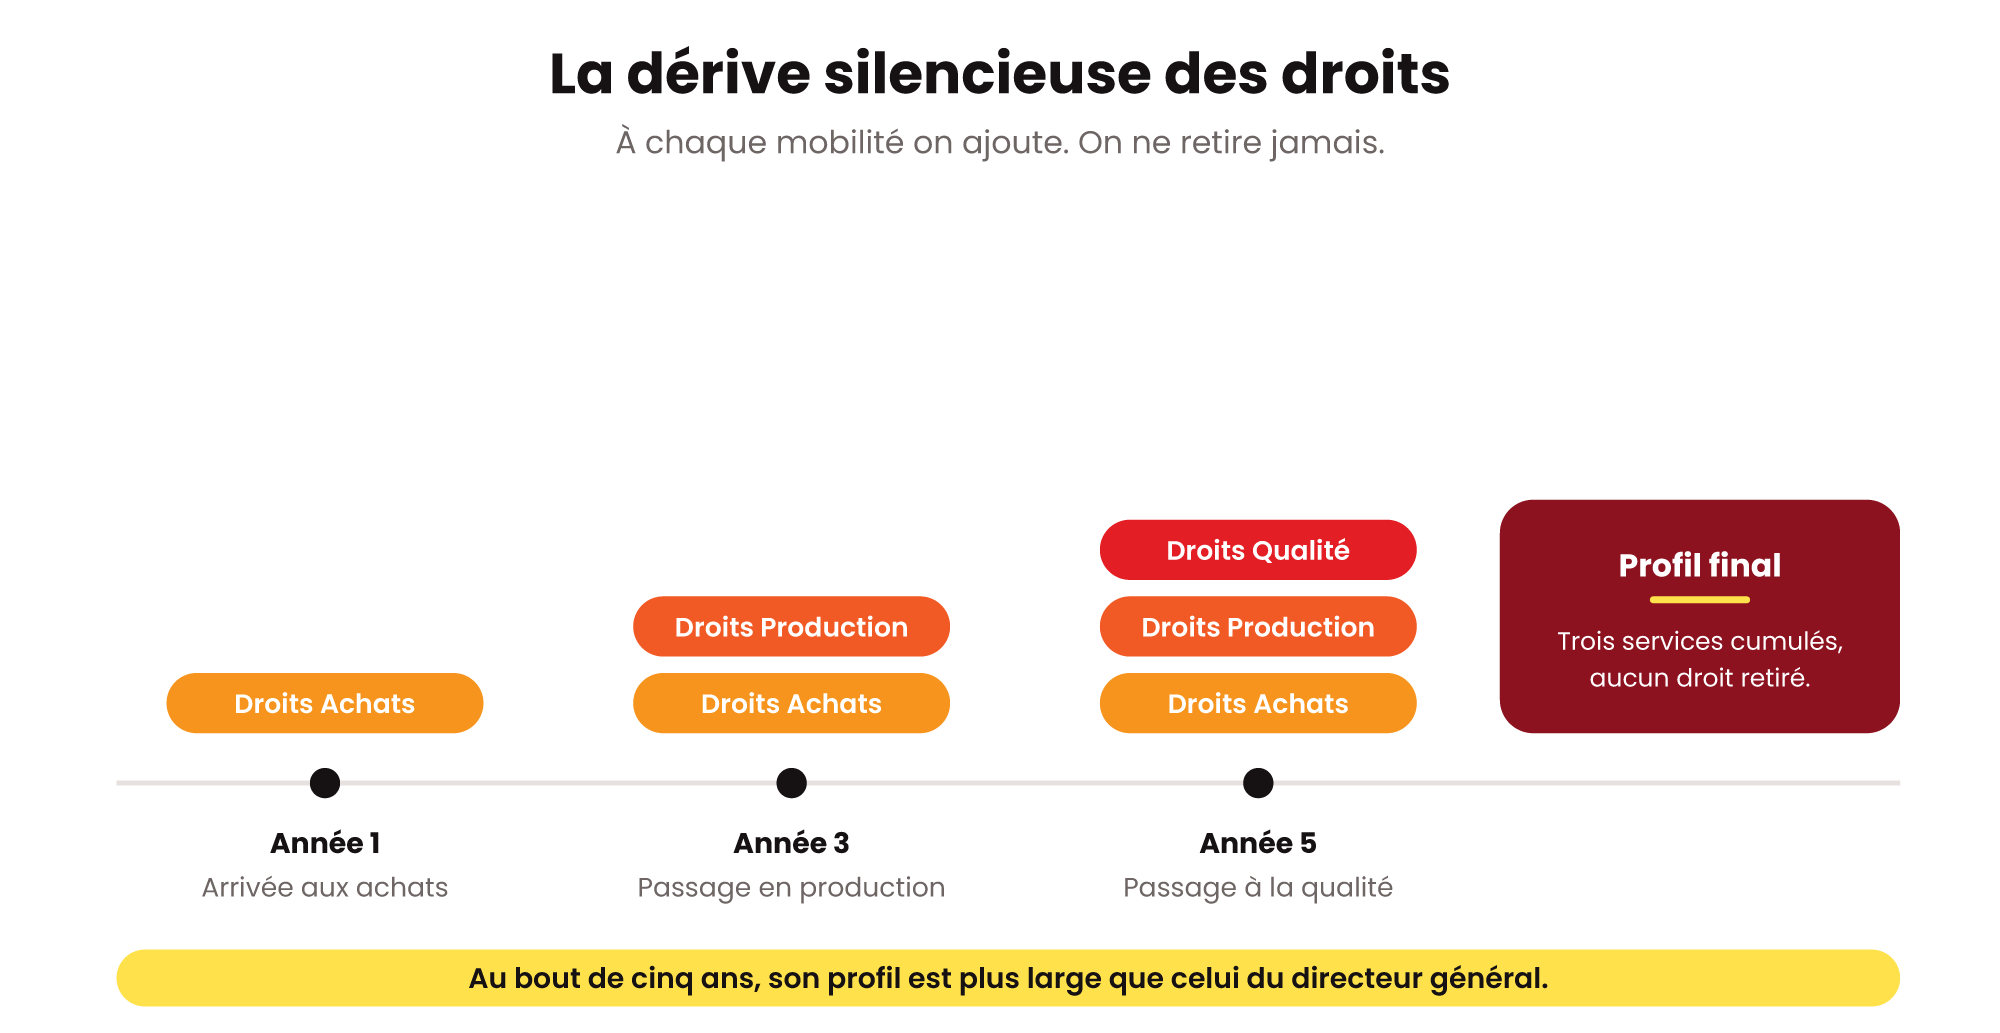
L’accumulation au fil des mobilités : une personne passe des achats à la production, puis à la qualité. À chaque étape on lui ajoute des droits, sans jamais retirer ceux qu’on lui avait accordés avant. Au bout de cinq ans, son profil est plus large que celui du directeur général.
Les comptes dormants : le salarié est parti, son compte est toujours actif. Le prestataire a terminé sa mission il y a huit mois et son accès fonctionne encore. Ce sont les comptes les plus intéressants pour un attaquant, justement parce que personne ne surveille leur activité.
L’export laissé grand ouvert : la faille la plus répandue, et celle dont on parle le moins. Un utilisateur peut n’avoir qu’un droit de lecture sur le module commercial : s’il dispose du droit d’export, il sort l’intégralité de la base clients en trois clics et l’emporte sur une clé USB. Le droit d’export mérite d’être traité comme une permission à part entière, distincte de la lecture.
Groupes, rôles, permissions : la mécanique d’un ERP modulaire
Un ERP sérieux ne gère pas les droits utilisateur par utilisateur. Il empile quatre niveaux, du plus fin au plus général.
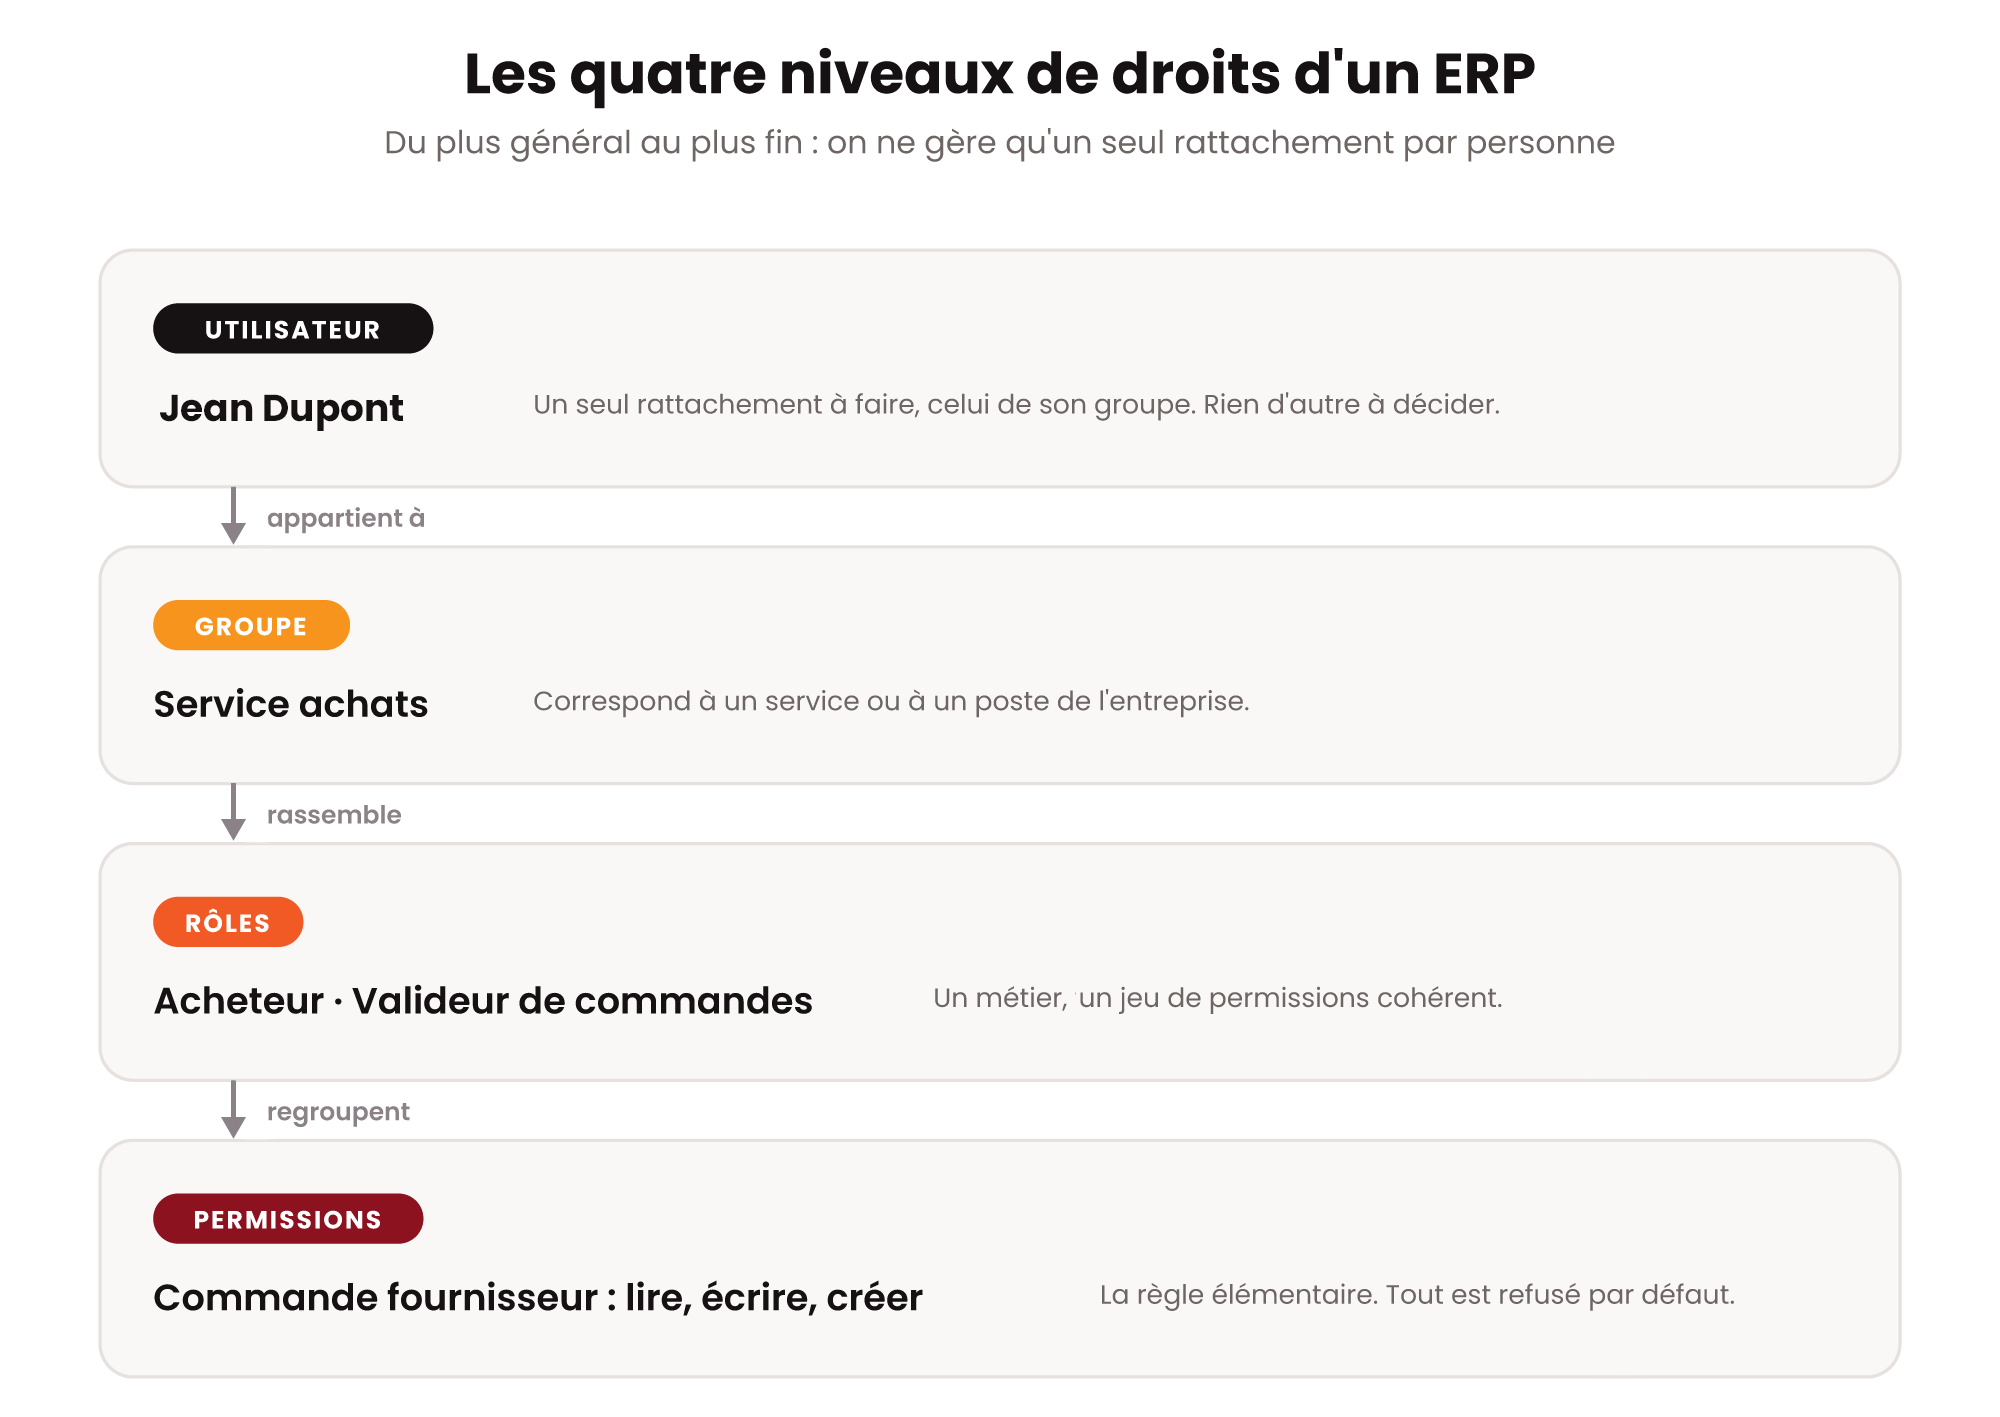
La permission est la règle élémentaire : sur telle interface, qui peut lire, écrire, créer, supprimer, exporter. Le rôle regroupe un ensemble de permissions cohérentes avec un métier, par exemple « acheteur » ou « responsable d’atelier ». Le groupe correspond en général à un service ou à un poste, et rassemble plusieurs rôles. L’utilisateur est enfin rattaché à un groupe, et c’est tout.
C’est l’architecture retenue par la plupart des plateformes open source du marché. La documentation Axelor sur la gestion des droits détaille ce découpage, avec un principe de conception important : tout est refusé par défaut, et les accès sont accordés sélectivement. On retrouve là le principe de moindre privilège recommandé par la CNIL, appliqué au niveau applicatif.
En pratique, ça change tout. Une personne change de service, on change son groupe. Un nouveau collaborateur arrive, on l’affecte au groupe correspondant à son poste : il a aussitôt les accès nécessaires. Un collaborateur s’en va : dès son offboarding, il est historisé dans le système et perd ses accès. Pas de décision au cas par cas, donc pas d’oubli.
Le droit au niveau du champ, l’arme la plus sous-utilisée
Beaucoup d’entreprises raisonnent en tout ou rien : soit un utilisateur accède à un module, soit il n’y accède pas. Les ERP modernes permettent pourtant de descendre jusqu’au champ.
L’exemple le plus parlant vient de l’atelier. Les opérateurs ont besoin de voir les commandes clients pour produire : références, quantités, délais. Ils n’ont aucune raison de voir les prix de vente, les remises ou la marge. Une permission définie au niveau du champ masque ces colonnes sans les priver du reste. Même logique en gestion commerciale, où un commercial junior peut consulter un tarif sans accéder au coefficient qui le produit.
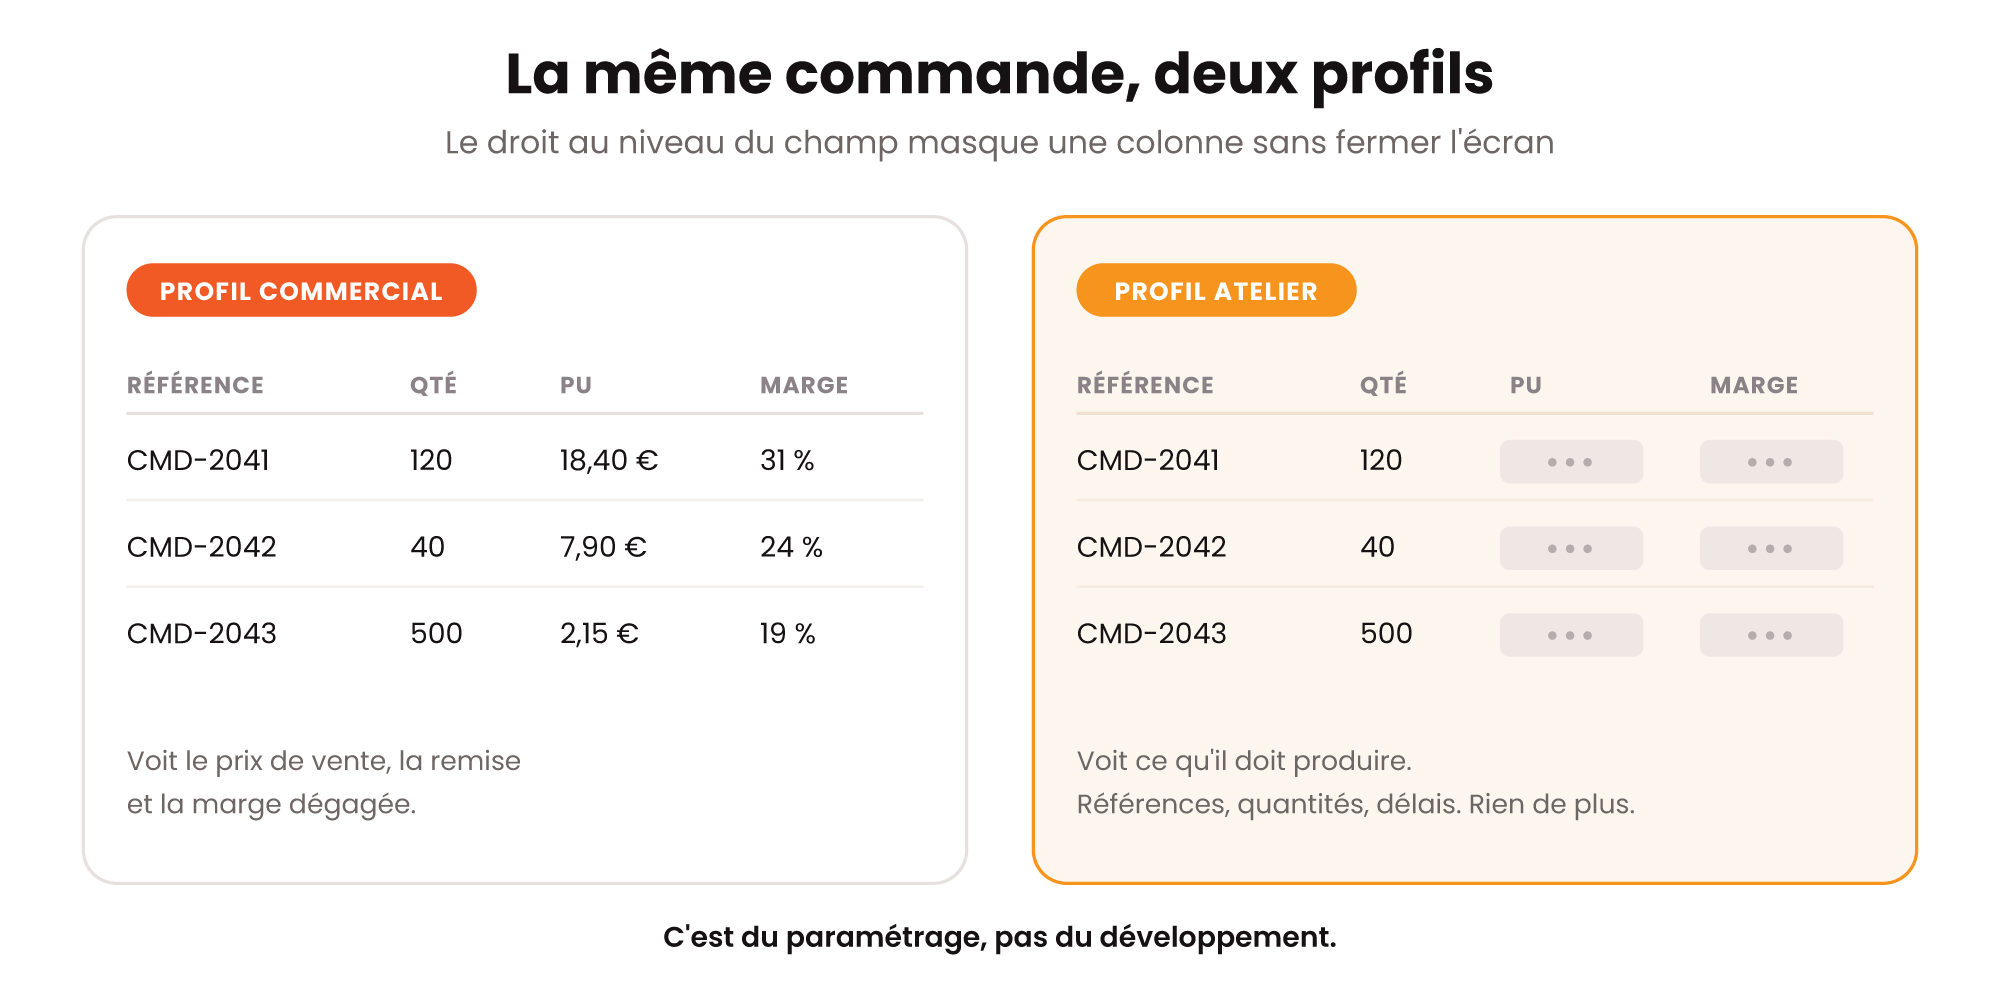
C’est du paramétrage, pas du développement. Et c’est souvent ce qui fait la différence entre une politique de droits théorique et une politique réellement appliquée.
Les comptes techniques et les API, l’angle mort
Nous évoquions dans notre article sur les API, connecteurs et flux ETL la façon dont un ERP moderne s’ouvre à son écosystème. Chaque raccordement crée un compte technique, et ces comptes échappent presque toujours aux revues de droits parce qu’ils ne correspondent à personne.
Or un connecteur e-commerce configuré avec un compte administrateur dispose, de fait, de tous les droits sur l’ERP. Si la clé d’API fuit, l’attaquant hérite de ce profil. La règle est la même que pour les humains : un compte technique par intégration, avec les permissions strictement nécessaires, et une rotation des clés documentée. Le sujet rejoint celui de l’hébergement et du cloisonnement, que nous abordons sur notre page SaaS et cybersécurité.
Ce qu’une matrice de droits bien construite apporte vraiment
Réduire la gestion des droits à une contrainte de sécurité, c’est passer à côté de l’essentiel. Il y a au moins trois bénéfices qu’on ne voit pas venir.
L’adoption : un utilisateur qui ouvre un ERP avec quarante menus dont trois le concernent se perd, et finit par retourner à son fichier Excel. Un profil ajusté n’affiche que ce qui sert. Le temps de formation diminue, les erreurs de saisie dans le mauvais module disparaissent.
La qualité des données : la plupart des anomalies ne viennent pas d’une mauvaise volonté, mais d’une personne qui a modifié un enregistrement qu’elle n’aurait jamais dû pouvoir toucher. Restreindre le droit d’écriture sur les référentiels (articles, tiers, nomenclatures) élimine une famille entière d’incidents.
La conformité : le RGPD impose de limiter les accès aux seules données nécessaires, et la CNIL recommande une revue des habilitations au minimum annuelle dans sa fiche dédiée au sujet. Une matrice de droits documentée est votre pièce justificative. Elle rejoint par ailleurs l’exigence de piste d’audit fiable que nous évoquions à propos de l’ERP comme hub fiscal : savoir qui a fait quoi, et quand.
Reprendre la main : une revue des habilitations en quatre temps
Si vous n’avez jamais fait l’exercice, voici une trame réaliste pour une PME :
- Extraire l’existant : la liste des utilisateurs actifs, leur groupe, leurs rôles, et la date de dernière connexion. Cette dernière colonne révèle à elle seule les comptes dormants.
- Confronter aux postes réels : pour chaque personne, une question simple : ce profil correspond-il à ce qu’elle fait aujourd’hui ? Ce travail se fait avec les responsables de service, pas avec l’informatique seule.
- Reconstruire par groupes, pas par personnes : si vous corrigez les profils un par un, la dérive recommencera dans six mois. L’objectif, c’est un jeu de groupes qui couvre l’organisation, toute exception devant être justifiée et documentée.
- Fixer la cadence : une revue annuelle au minimum, selon la recommandation de la CNIL sur la gestion des habilitations, et surtout une procédure systématique à chaque arrivée, départ ou changement de poste. C’est cette procédure, bien plus que la revue annuelle, qui empêche la dérive de se réinstaller.
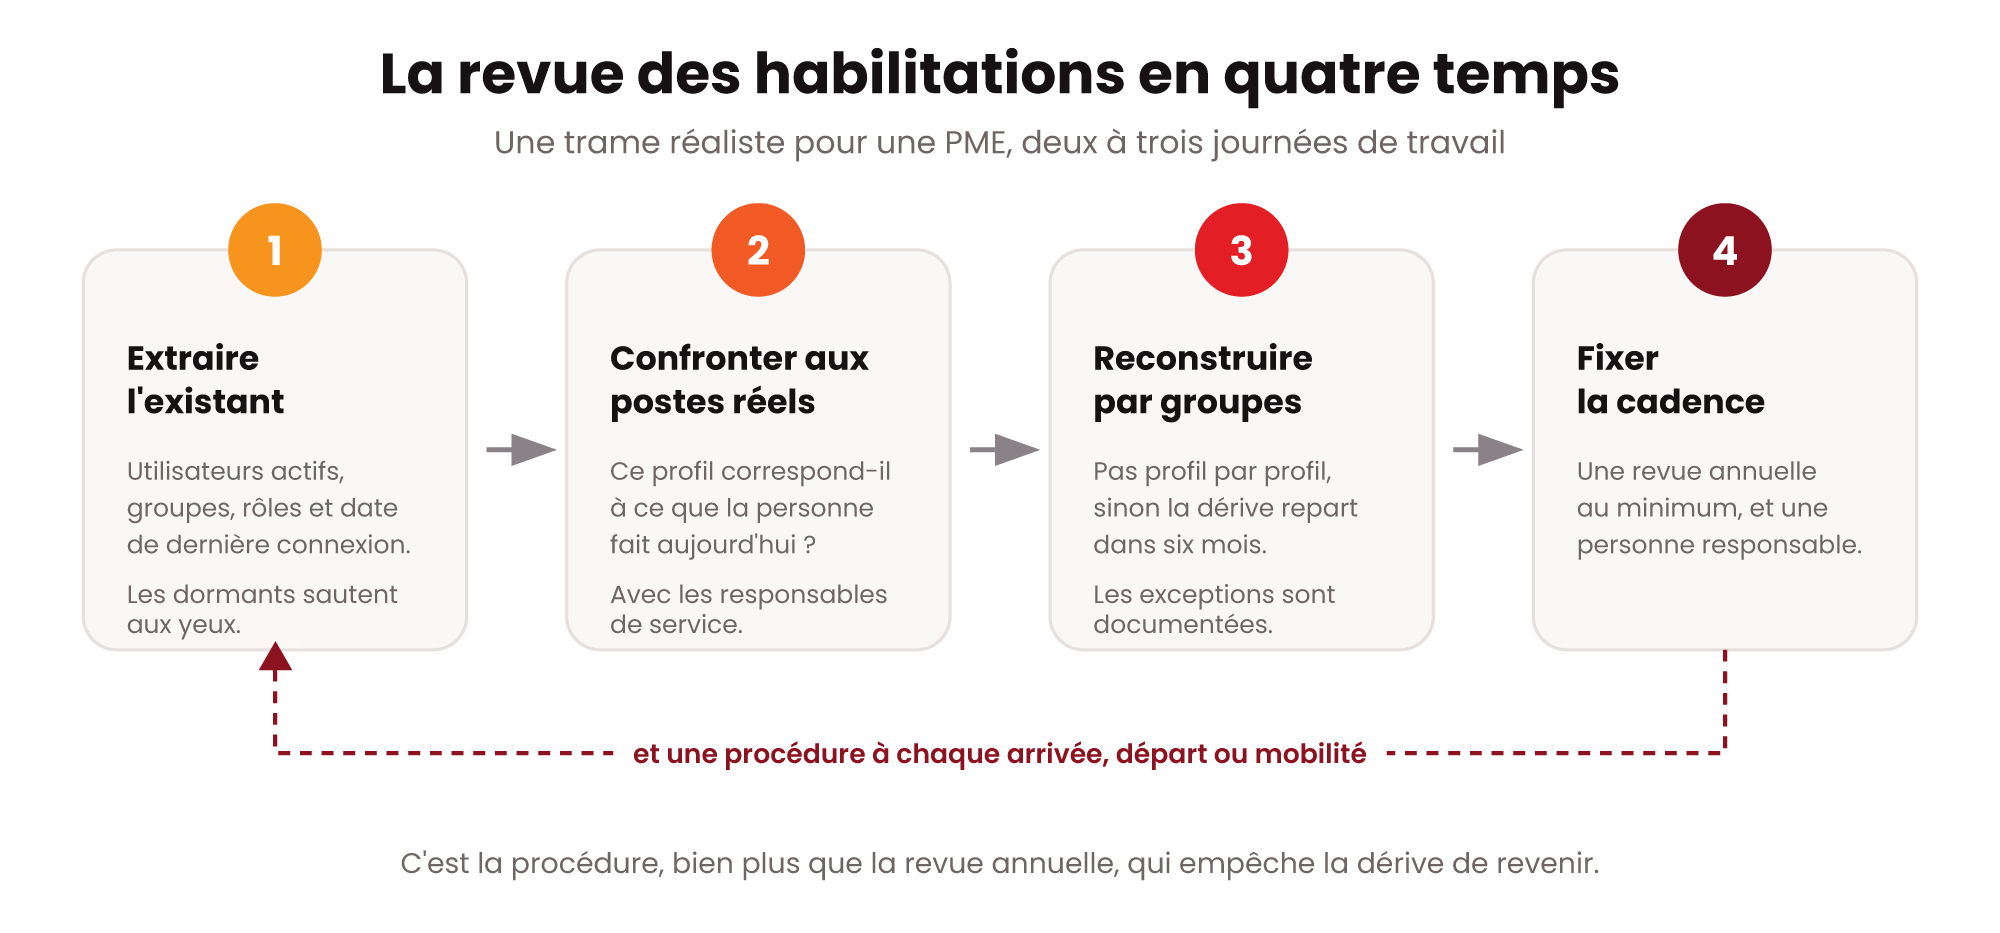
L’exercice complet prend rarement plus de deux à trois journées sur un périmètre de PME. C’est peu au regard de ce qu’il évite, et c’est typiquement le genre de chantier que nous intégrons à une phase de recette ou de montée de version, pendant que les processus sont déjà sur la table.
En résumé
La gestion des droits n’est ni un chantier technique ni une case à cocher pour le RGPD. C’est la traduction, dans l’outil, de la façon dont votre entreprise répartit les responsabilités. Un ERP dans lequel tout le monde voit tout n’est pas un ERP ouvert, c’est un ERP dont personne n’a jamais formalisé qui fait quoi.
La bonne nouvelle, c’est que les plateformes modernes offrent aujourd’hui la granularité nécessaire, jusqu’au champ, sans développement spécifique. Le reste est un travail d’organisation, et il se mène une fois pour toutes à condition de l’ancrer dans une procédure.
Si vous vous interrogez sur l’état de vos habilitations, notre livre blanc « Choisir son ERP » aborde les critères de sécurité à instruire en amont d’un projet. Et si votre ERP est déjà en production depuis quelques années, parlons-en ou demandez votre démo : une revue des droits est souvent le chantier au meilleur rapport effort/bénéfice d’un système en place.